RSA- und ECC-Verschlüsselung bei Konnektor- und Client-Zertifikaten
Konnektor-Zertifikat, Konnektor, Secunet Einboxkonnektor, Zertifikat
Dieser Artikel stammt aus unserer bisherigen FAQ. Wir bringen ihn gerade in Aufbau und Stil des neuen Hilfe-Centers.
Ab Version 26.1.1.0 zeigt EPIKUR in den Konnektor-Einstellungen, mit welchem Verfahren ein Zertifikat verschlüsselt ist. Die Beschreibung gilt für den Secunet Einboxkonnektor (EBK).
Sie finden den Typ im Administrator unter Konnektor im Bereich Zertifikate in der Spalte Typ.
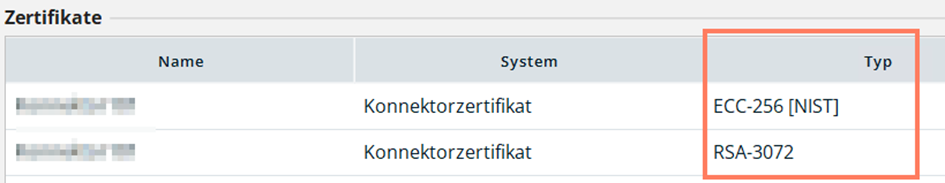
Mögliche Typen sind:
- ECC-256 [NIST]
- RSA-3072
- ECC-256 [Brainpool]
- RSA-2048
Im Laufe des Jahres 2026 wird die Telematikinfrastruktur (TI) von RSA auf ECC umgestellt, begleitet von der gematik. Zertifikate der Typen ECC-256 [Brainpool] und RSA-2048, die bereits hinterlegt sind, können Sie während der Umstellung weiter nutzen. Tauschen Sie sie im Laufe des Jahres 2026 gegen Zertifikate des Typs ECC-256 [NIST] oder RSA-3072 aus.
Neue Zertifikate prüft EPIKUR beim Hinzufügen. Zertifikate eines anderen Typs als ECC-256 [NIST] oder RSA-3072 lehnt EPIKUR ab. EPIKUR meldet dann: „Der Typ dieses Zertifikats wird nicht mehr unterstützt. Das Zertifikat kann nicht hinzugefügt werden.“
Zertifikate mit den neuen Verfahren erstellen Sie in der Konnektor-Managementoberfläche als Software-Zertifikate. Wie das geht, beschreibt ECC-Zertifikate im Secunet Einboxkonnektor aktualisieren.
Die neuen Zertifikate spielen Sie danach im Administrator ein:
- über Konnektor-Tools > Konnektorzertifikate aktualisieren oder
- manuell im Bereich Zertifikate über Hinzufügen.
War dieser Artikel hilfreich?
Danke für Ihre Rückmeldung.